

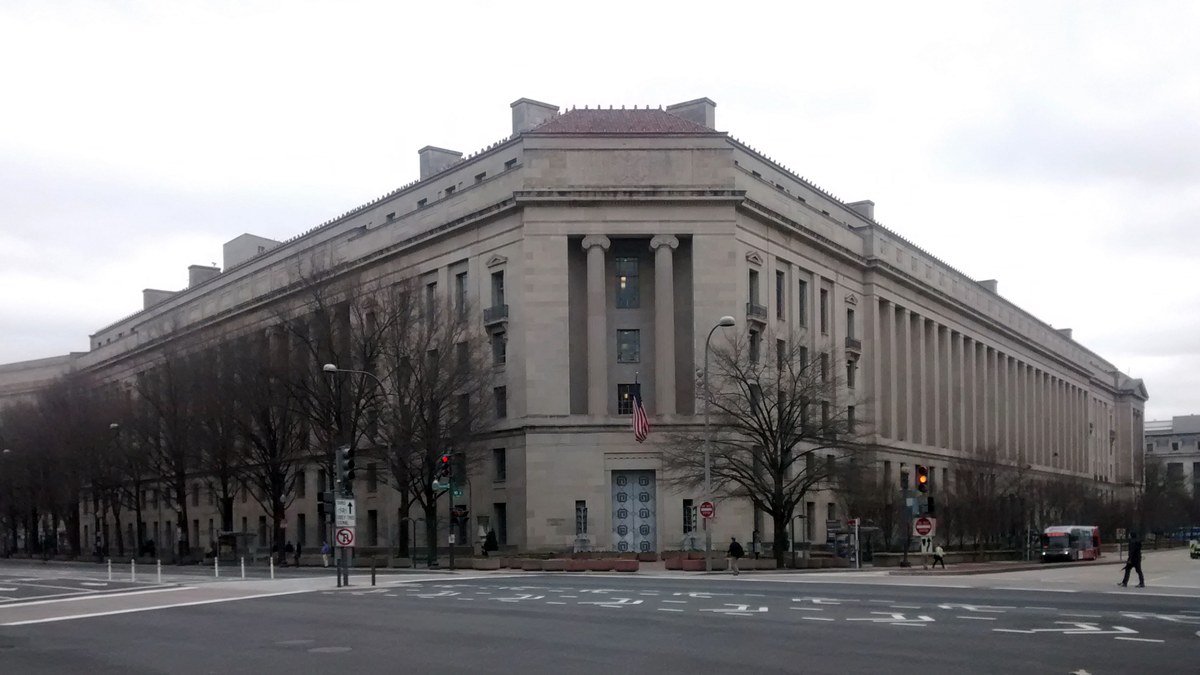
Le département de la Justice des États-Unis a rendu public vendredi un acte d'accusation fédéral comportant 18 chefs d'inculpation à l'encontre de trois pirates informatiques agissant pour le compte du Corps des Gardiens de la révolution islamique (CGRI) d'Iran, poursuivis pour avoir orchestré une vaste opération de cyberespionnage et de fuite de documents visant la campagne présidentielle 2024 de Donald Trump.
En présentant les charges à Washington aux côtés du directeur du FBI Christopher Wray, le procureur général Merrick Garland a identifié les prévenus comme étant Masoud Jalili, 36 ans, Seyyed Ali Aghamiri, 34 ans, et Yaser Balaghi, 37 ans. Les procureurs fédéraux affirment que le trio opérait au sein d'une unité spécialisée connue sous les noms de Mint Sandstorm ou APT42, rattachée au renseignement du CGRI.
Les rouages de l'opération d'hameçonnage et de vol d'identifiants du CGRI
Selon les pièces judiciaires déposées dans le district de Columbia, les agents ont commencé à cibler d'anciens responsables de la sécurité nationale américaine, des militaires et des conseillers politiques dès janvier 2020. À l'aide de leurres d'ingénierie sociale, de faux portails de connexion et de comptes compromis, le groupe est parvenu en mai et juin à infiltrer les messageries personnelles de hauts responsables liés à la campagne Trump.
Une fois à l'intérieur des comptes piratés, les opérateurs ont exfiltré des documents stratégiques internes, des dossiers d'évaluation de candidats et des échanges confidentiels. L'accusation précise que les conspirateurs ont ensuite utilisé de fausses identités en ligne pour transmettre ces documents volés à des journalistes américains ainsi qu'à des membres de l'équipe de campagne de Joe Biden, lesquels n'ont ni répondu ni exploité ces envois.
“Le département de la Justice ne tolérera aucune tentative d'un régime autoritaire visant à exploiter notre processus démocratique par le biais d'opérations de cyberespionnage et de divulgation commanditées par un État.”
Sanctions conjointes du Trésor et récompense de dix millions de dollars
L'acte d'accusation poursuit Jalili, Aghamiri et Balaghi pour complot de fraude électronique, usurpation d'identité aggravée, accès non autorisé à des systèmes informatiques protégés et soutien matériel à une organisation terroriste étrangère. Les trois hommes résidant vraisemblablement en Iran, ils ont été inscrits sur la liste des cyberfugitifs les plus recherchés du FBI.
Parallèlement, le Bureau du contrôle des avoirs étrangers (OFAC) du département du Trésor a infligé des sanctions financières aux trois pirates inculpés ainsi qu'à quatre autres responsables liés au CGRI, tandis que le département d'État a promis jusqu'à 10 millions de dollars pour toute information permettant leur arrestation.
Comments (0)
Log in to join the discussion.