
Las divisiones de seguridad cibernética en la India han intensificado el escrutinio en la infraestructura en línea automatizada después de descubrir un anillo digital expansivo que registró más de 500.000 cuentas de Gmail sintético. Funcionarios superiores de la policía confirmaron que se han notificado avisos a directores de cumplimiento de plataformas para proporcionar registros de servidores forenses, orígenes de enrutamiento IP y datos de telemetría API.
La red criminal utilizó botnets automatizados para sacar identidades de correo electrónico verificadas en masa, derrotando con éxito los desafíos de CAPTCHA heredados y las protecciones de número virtual temporal. Estas cuentas se aprovecharon posteriormente para transmitir amenazas coordinadas de bombas de zozozo y avisos de extorsión dirigidos a secretarías estatales, centros educativos y aeropuertos internacionales durante las últimas semanas.
Cómo el anillo de cuenta automatizado Evasiona la detección
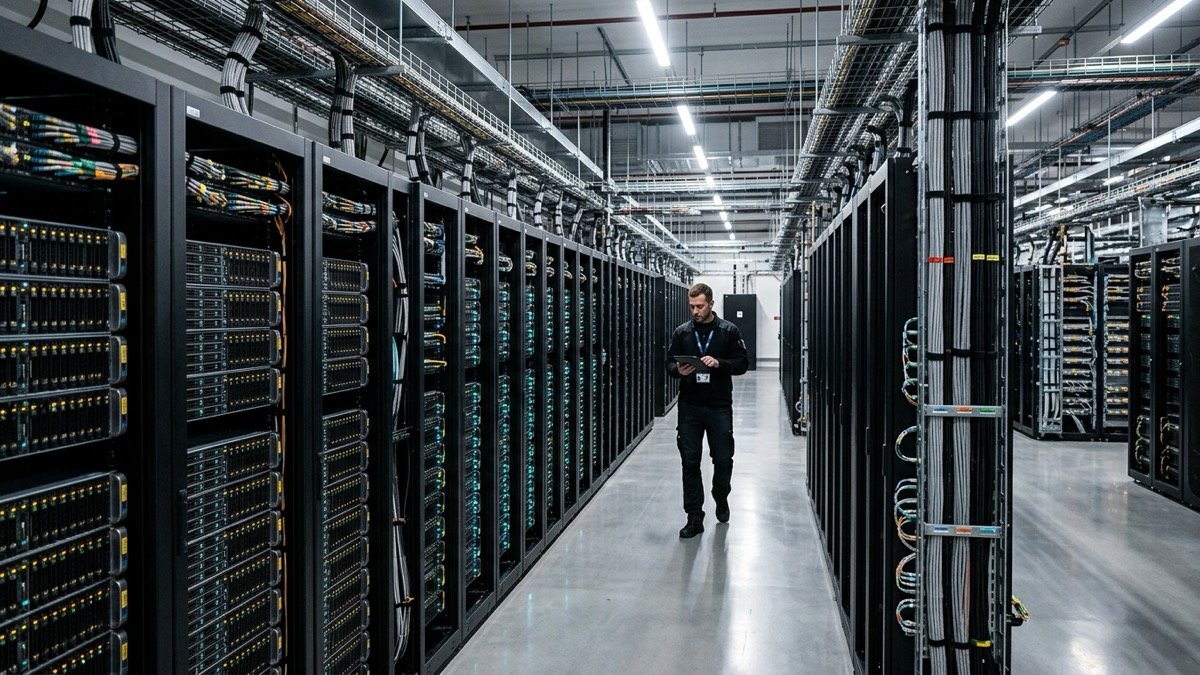
El análisis forense presentado por las células nacionales de inteligencia cibernética puso de relieve que los autores utilizaban redes de proxy residenciales distribuidas en el sudeste asiático y Europa oriental. Al girar las direcciones IP en cada solicitud HTTP y utilizar los emuladores de navegador sin cabeza que simulan el ratón humano, el sindicato automatizado impidió que los motores automatizados de riesgo marcaran los registros.
| Medidas de investigación | Observe Vector | Contramedida requerida |
|---|---|---|
| Volumen de cuenta | 500,000+ cuentas de correo electrónico programático | Límites de la tasa de comportamiento de la creación a granel |
| Identidad | Credenciales sintéticos, portales SIM virtuales | Identificación obligatoria del dispositivo respaldado por hardware |
| Network Concealment | Redes de malla proxy residencial | Inspección profunda del paquete de salidas residenciales IP |
| Objetivo Vulnerabilidad | Puntos de envío de correo electrónico de seguridad pública | Verificación de correo electrónico criptográfico autenticado (DMARC/BIMI) |
Demandas regulatorias y protocolos futuros
El Ministerio de Electrónica y Tecnología de la Información (MeitY) ha informado a los intermediarios digitales de que los actuales mecanismos automatizados de prevención de abusos son insuficientes para salvaguardar el orden público. Los funcionarios reguladores están preparando directrices actualizadas en el marco de las Normas de Tecnología de la Información que ordenarán la intensificación del riesgo en tiempo real cuando los nodos de una red intentan crear cuentas desproporcionadas.
Los representantes de la plataforma técnica declararon que cooperaban plenamente con los organismos de investigación de la India, añadiendo que los avanzados detectores de anomalías de aprendizaje automático ya han terminado miles de perfiles fraudulentos asociados en las últimas cuarenta y ocho horas.


Comments (0)
Log in to join the discussion.